МЕТОД ОБЕСПЕЧЕНИЯ ДОСТУПНОСТИ КРИТИЧЕСКОГО ПОТОКА СОБЫТИЙ ПРИ ПЕРЕГРУЗКЕ РАСПРЕДЕЛЕННОЙ СИСТЕМЫ ФИЗИЧЕСКОЙ БЕЗОПАСНОСТИ
МЕТОД ОБЕСПЕЧЕНИЯ ДОСТУПНОСТИ КРИТИЧЕСКОГО ПОТОКА СОБЫТИЙ ПРИ ПЕРЕГРУЗКЕ РАСПРЕДЕЛЕННОЙ СИСТЕМЫ ФИЗИЧЕСКОЙ БЕЗОПАСНОСТИ

Аннотация
Цель исследования — разработать метод сохранения доступности критического потока событий распределенной системы физической безопасности при перегрузке без скрытой потери тревог. Метод A4 сочетает доверенное назначение классов P0–P3, резерв P0, взвешенное обслуживание, сквозное обратное давление, ограниченные очереди, семантическую агрегацию и идемпотентность. Основная нагрузочная серия включала 450 часовых запусков трех архитектур, дополнительные факторная, метрологическая и атакующая серии — 210 запусков. При фоне 4× медиана прогонного p99 P0 составила 7,41 с для общей FIFO-очереди, 2,25 с для двухочередного контроля и 1,38 с для метода A4; снижение относительно контроля — 38,7%, относительно нижней границы A0 — 81,4%. В методе A4 не наблюдалось потерь P0 как минимум для 3,6 млн событий на отдельном уровне нагрузки; односторонняя 95%-я верхняя граница по правилу трех — 8,3×10⁻⁷ на событие. При 5× медиана прогонного p99 достигла 1,74 с, поэтому точка нарушения внутреннего SLA 1,5 с локализована между 4× и 5×. В серии с поддельной рекомендацией P0 доверенная классификация отклонила 100% атакующих сообщений из критического класса и сохранила медиану p99 легитимного P0 равной 1,43 с; контроль, принимавший рекомендацию источника, дал 9,86 с и 2,74% потерь. Выводы относятся к описанной стендовой конфигурации; перенос на иные реализации требует повторной настройки ресурсов, проверки синхронизации времени и воспроизведения объектового профиля нагрузки.
1. Введение
Современная система физической безопасности крупного объекта представляет собой распределенный киберфизический комплекс. Камеры, контроллеры доступа, датчики, локальные узлы, серверы и автоматизированные рабочие места объединяются системой сбора и обработки информации (ССОИ), которая нормализует сообщения, связывает их с зонами, формирует инциденты и поддерживает управляющие действия. Подходы к интеграции и защищенному объединению подсистем рассмотрены в
, .Нарушение доступности ССОИ проявляется не только полным отказом, но и запаздыванием тревоги за допустимое время реагирования. Исследования охватывают хранение и корреляцию событий, защищенные архитектуры и объединение кибер- и физических наблюдений
, , , . Однако при шторме событий средняя задержка может оставаться приемлемой, тогда как высокие перцентили быстро растут; для распределенных сервисов именно хвост распределения определяет риск нарушения времени реакции .Теория очередей задает условия устойчивости и запас производительности
, , справедливое обслуживание ограничивает захват ресурса , а стадийные архитектуры локализуют перегрузку . Современные решения используют admission control, координацию сервисов и обратную связь по хвостовой задержке , , ; потоковые платформы поддерживают повторную доставку и согласованное состояние , , . Они, однако, не определяют субъект назначения высшего приоритета, допустимые способы агрегации и критерии отличия управляемого сокращения детализации от скрытой потери тревоги. Для киберфизического контура доступность и предсказуемость имеют самостоятельную ценность .Научная проблема состоит в необходимости одновременно ограничить влияние фоновой нагрузки и сохранить проверяемость обработки. Цель исследования — разработать и экспериментально проверить метод доступности критических событий, основанный на доверенной классификации, резервировании и управляемом ограничении фона без скрытого удаления тревог. Новизна заключается не в отдельных механизмах, а в их защищенной предметно-ориентированной композиции: высший класс назначает доверенное ядро, резерв поддерживается на сквозном критическом пути, а сокращение фона допускается лишь через семантически разрешенные и аудируемые преобразования. Метод тем самым задает субъект назначения приоритета, границы деградации и критерии ее проверяемости.
2. Методы и принципы исследования
2.1. Формализация задачи, критерии и модель угроз
Для события e фиксируются время формирования источником t_src(e) и время завершения критического этапа доставки t_out(e). В критический этап включены прием, проверка минимального набора атрибутов, постановка в очередь, корреляция, минимальная запись аудита и отображение оператору. Сквозная задержка определяется выражением (1).
Множество сообщений разделено на классы P0–P3. К P0 относятся события, непосредственно связанные с предотвращением опасного последствия; P1 включает значимые тревоги и подтвержденную аналитику; P2 — изменения состояния, действия оператора и конфигурационные события; P3 — диагностику, статистику и повтор неизменного состояния. Фоновый рост в эксперименте создавался преимущественно P2–P3, а расписание P0 оставалось одинаковым для сравниваемых схем.
Прогонным p99 называется 99-й перцентиль сквозных задержек P0 в 50-минутном измерительном окне одного часового запуска. Заранее заданная гипотеза требовала при фоне 4× обеспечить p99 не более 1,5 с, снизить его не менее чем на 50% относительно A0 и исключить физическую потерю P0. Потерей считалось отсутствие и исходного события, и предусмотренного политикой проверяемого представления. Агрегация не считалась потерей при сохранении первого и последнего времени серии, числа повторов, максимальной критичности и записи правила.
Порог 1,5 с является внутренним SLA стенда. ГОСТ Р 52436-2024 устанавливает для доставки тревожного извещения от приемно-контрольного прибора до АРМ интегрированной системы безопасности или пульта предел 15 с
, но этот участок не тождественен исследуемому сквозному пути. Для стендового проектирования 15-секундный предел разложен на бюджет: формирование и выдача извещения контроллером — 4,0 с; локальный адаптер — 2,0 с; транспорт — 2,0 с; исследуемый путь ССОИ — 1,5 с; отображение и первичное восприятие оператором — 1,0 с; резерв восстановления и джиттера — 4,5 с. Исследуемый путь расходует 10% общего предела и 15% функциональной части бюджета без резерва. Такое разбиение является проектным бюджетом стенда, а не нормативно установленной декомпозицией ГОСТ; на объекте его следует согласовывать с регламентом реагирования.Модель угроз предусматривает компрометацию источника или адаптера, способного формировать корректно оформленный фон и завышать рекомендуемую критичность. Нарушитель не контролирует доверенное ядро, версии правил, сервер времени и минимальный аудит. Основная нагрузочная серия воспроизводила легитимный рост P2–P3 при неизменном P0. Дополнительная атакующая серия воспроизводила локальный всплеск из одной зоны: компрометированный адаптер в течение 10 мин передавал 3000 сообщений/с с рекомендацией P0 при неизменном легитимном потоке P0 40–60 событий/с; сравнивались метод A4 и контроль A4-U, непосредственно принимавший рекомендацию источника. За пределами подтверждаемой области остаются компрометация доверенного ядра, массовый поток семантически обоснованных P0 и отказ всех копий хранилища.
2.2. Метод устойчивой приоритетной обработки
Класс обслуживания назначается доверенным ядром после проверки типа события, зоны, режима объекта, идентичности источника и достаточности технических атрибутов. Полевое устройство или адаптер передает только рекомендуемую критичность. Политика предусматривает, что одно это поле не является основанием для повышения сообщения до P0; тем самым захват зарезервированного ресурса ограничивается на уровне проектных правил, пока доверенное ядро и их версии не скомпрометированы. Правила классификации и деградации версионируются. Политика обслуживания приведена в таблице 1.
Классы событий и политика обслуживания
Класс | Типовые события | Обслуживание | Допустимая деградация |
P0 | Пожар, нападение, критический отказ защиты | Отдельная очередь, резерв емкости, строгий приоритет, минимальный аудит | Только свертка доказуемых повторов с сохранением первого, последнего и счетчика; скрытое удаление запрещено |
P1 | Тревога доступа, вскрытие, подтвержденная аналитика | Высокий вес, ограниченная очередь, эскалация | Отложенное вторичное обогащение |
P2 | Изменение состояния, действия оператора, конфигурационные события | Взвешенное справедливое обслуживание | Пакетирование и семантическая агрегация с сохранением переходов |
P3 | Диагностика, статистика, повтор неизменного состояния | Остаточная емкость, обратное давление, локальный spool | Снижение частоты, замена серии проверяемым агрегатом |
Для P0 выделяются отдельная логическая очередь, ограниченный буфер и зарезервированный пул потребителей; P1–P3 обслуживаются по взвешенной справедливой дисциплине. Свободный резерв временно используется другими классами и возвращается при появлении P0. Условия (2) требуют, чтобы интенсивность P0 была меньше зарезервированной производительности, а сумма остальных классов — меньше остаточной емкости. При нарушении второго условия вход P2–P3 ограничивается вместо накопления неограниченной очереди.
Число экземпляров обработчика m_i рассчитывается по измеренной производительности μ_i и допустимой загрузке ρ_i, сохраняющей запас на хвостовую задержку и отказ одного узла. В μ_i включается полный критический путь — проверка конверта, обращение к окну повторов, назначение приоритета, минимальный аудит и маршрутизация, а не только операция брокера. Проектное условие имеет вид (3).
Емкость буфера определяется огибающей A_p(Δ) максимального прихода за окно Δ и гарантированным обслуживанием S_p(Δ). Минимальная емкость класса p рассчитывается по условию (4), которое учитывает короткие коррелированные всплески, возникающие при одном физическом инциденте одновременно на множестве устройств.
Обозначения: e — событие; t_src(e) и t_out(e) — время формирования и завершения критического этапа; m_i — число экземпляров обработчика i; μ_i — измеренная производительность одного экземпляра; ρ_i — допустимая загрузка; A_p(Δ) — максимальный приход класса p за окно Δ; S_p(Δ) — гарантированное обслуживание за то же окно; Δ — длительность расчетного окна.
Обратное давление передается от потребителя к брокеру, адаптеру и локальному узлу. Для опрашиваемых источников увеличивается интервал некритической диагностики; для потоковых применяются ограничитель скорости и локальный spool. Если управление потоком недоступно, адаптер агрегирует только разрешенные повторы: переходы состояния, тревоги, действия оператора, изменения режима и команды не агрегируются. При исчерпании фонового раздела фиксируются диапазон номеров, причина и счетчик; резерв P0 отделен от фонового spool. Повторная доставка обрабатывается идемпотентно по event_id и ключу (src, epoch, seq), а пропуск после тайм-аута становится наблюдаемым признаком неполноты
, , .Соотношения (2)–(4) задают достаточные условия устойчивости и нижние границы ресурсов, но не являются прямой моделью p99. Параметры выбирались в два этапа: сначала проверялись ограничения по интенсивности, производительности и огибающей всплеска, затем резерв уточнялся предварительной серией по хвостовой задержке. Связь расчетных условий с конфигурацией и измерениями приведена в таблице 2.
Связь проектных условий, настроек и измерений
Параметр | Расчетное основание и настройка | Экспериментальная проверка |
Резерв P0 | Условие C_P0 > λ_P0,max, где λ_P0,max = 60 событий/с. Резерв 30% выбран по предварительной серии 15/30/40%. | 1×: среднее прогонное p99 0,72 с; 4×: медиана 1,38 с (IQR 1,34–1,43). Резерв 40% снижал p99 до 1,17 с, но повышал p95 фонового класса на 21%. |
Буфер P0 | B_P0 ≥ supΔ[A_P0(Δ) − S_P0(Δ)]. Принято 180 000 сообщений; при 60 событий/с это соответствует 3000 с входа даже при нулевом обслуживании. | В 50-минутном окне на измеренных уровнях физическая потеря P0 в методе не зарегистрирована. |
Контроль конфигурации | Для изоресурсного сравнения фиксируются суммарные лимиты CPU и памяти, число обработчиков, prefetch и параметры пулов; различаются только топология очередей и политики. Числовой манифест приведен в таблице 3. В полной схеме prefetch = 32. | Различие при 1× не трактуется как прирост вычислительной емкости. Для всех вариантов выдержаны одинаковые суммарные лимиты и емкость очередей. |
Логическая схема метода показана на рисунке 1. В исследованной конфигурации для P0 использованы резерв 30 %, предварительная выборка 32 сообщения и отдельная очередь емкостью 180 000 сообщений.
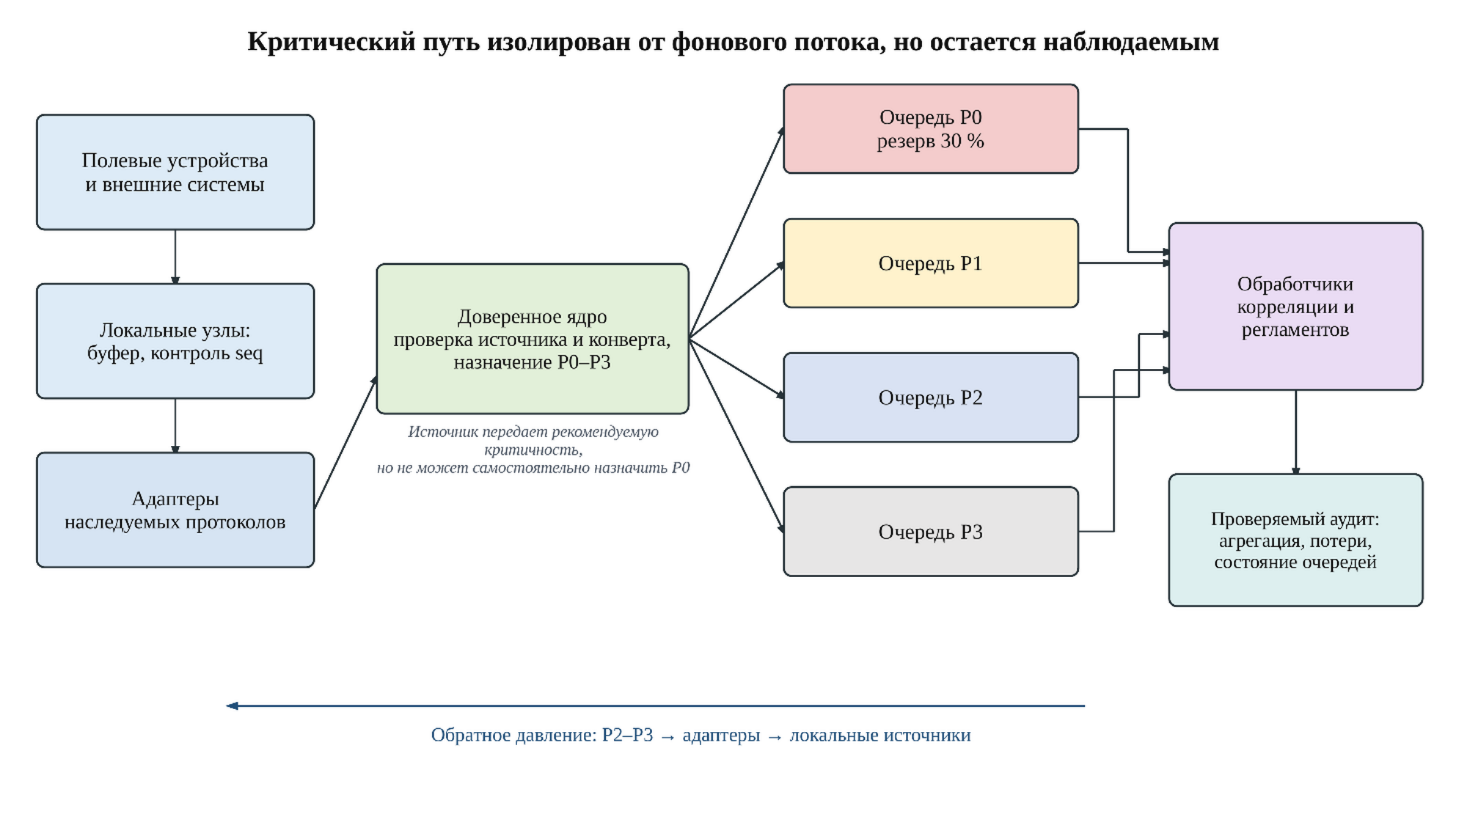
Архитектура устойчивой приоритетной обработки
Эксперимент представлял парное сравнение трех основных архитектур: A0 — общая FIFO-очередь и единый пул потребителей как нижняя граница; A1 — практический контроль с mTLS, RBAC, очередями «критические/прочие», журналом только для добавления и проверками готовности; A4 — предлагаемый метод, далее единообразно «метод A4». Основным считается сравнение A1–A4, а A0 показывает цену отсутствия изоляции. Для кумулятивной абляции определены A2 = A1 + доверенная классификация P0–P3 + четыре ограниченные очереди + резерв 30% для P0, но без сквозного обратного давления и семантической агрегации; A3 = A2 + сквозное обратное давление и отделенный локальный spool при отключенной семантической агрегации; A4 = A3 + семантическая агрегация, идемпотентный повтор и обязательный аудит деградации. Во всех вариантах фиксировались одинаковые суммарные лимиты CPU и памяти, число обработчиков, предварительная выборка, параметры пулов и общая емкость очередей; различались только топология и политики. Встроенный приоритет брокера отдельно не исследовался: без доверенного назначения класса и сквозного ограничения входа он не предотвращает захват приоритета и перенос перегрузки; после доверенной классификации он совместим с методом A4.
Стенд включал три серверных узла по 8 vCPU и 16 ГБ оперативной памяти, четыре локальных узла по 4 vCPU и 8 ГБ, два автоматизированных рабочих места и отдельный сервер времени и мониторинга. Использовались KVM/QEMU 8.2, Ubuntu Server 24.04 LTS, Docker Engine 27, RabbitMQ 3.13, PostgreSQL 16 и Python 3.12; брокер и аудит размещались на раздельных NVMe-томах, сетевой контур имел пропускную способность 1 Гбит/с.
Модель объекта содержала 48 зон, 12 контрольно-пропускных пунктов, 384 точки доступа, 512 охранных и инженерных сигналов, 256 каналов видеометаданных и 28 регламентов реагирования. Имитатор поддерживал до 2048 логических устройств. Штатная интенсивность составляла 3000 событий/с; в основной серии исследовались уровни 1×, 2×, 4×, 5× и 6×. Дополнительно для метода A4 исследован промежуточный уровень 4,5× в отдельной серии из 30 запусков. Поток P0 сохранялся в диапазоне 40–60 событий/с, а рост создавался диагностикой, повторными состояниями и видеометаданными. Профиль генератора evtgen 2.4.1 / storm-p0p3-v3 фиксировал P1 на уровне 120 событий/с, распределял остальной фон между P2 и P3 в отношении 1:3 и каждые 5 мин создавал 15-секундный коррелированный всплеск 2,4×; применялись правила class-policy 1.7.3 и degradation-policy 1.4.2.
Параметры экспериментальной серии
Параметр | Значение |
Серверное ядро | 3 узла; 8 vCPU и 16 ГБ ОЗУ на узел |
Локальный контур | 4 узла; 4 vCPU и 8 ГБ ОЗУ на узел |
Программный профиль | KVM/QEMU 8.2; Ubuntu Server 24.04 LTS; Docker Engine 27; RabbitMQ 3.13; PostgreSQL 16; Python 3.12 |
Модель объекта | 48 зон; 12 КПП; 384 точки доступа; 512 сигналов; 256 каналов видеометаданных; 28 регламентов |
Нагрузка | 3000 событий/с в режиме 1×; уровни основной серии 1×, 2×, 4×, 5× и 6×; дополнительный уровень 4,5× только для A4; P0 — 40–60 событий/с |
Генератор и правила | evtgen 2.4.1; профиль storm-p0p3-v3; P1 = 120 событий/с; P2:P3 = 1:3; всплеск 2,4× длительностью 15 с каждые 5 мин; class-policy 1.7.3; degradation-policy 1.4.2 |
Сравниваемые схемы | A0 — общая FIFO; A1 — две очереди; A2 — A1 + классификация P0–P3 и резерв P0; A3 — A2 + сквозное обратное давление; A4 — полный метод |
Изоресурсный манифест | RabbitMQ: 3×(1,5 vCPU; 2 ГБ); PostgreSQL-аудит: 3×(1,5 vCPU; 3 ГБ); обработчики: 18×(0,67 vCPU; 1 ГБ); суммарный лимит — 21 vCPU и 33 ГБ; prefetch = 32; 48 каналов брокера; пул БД = 64; пул HTTP/RPC = 128; суммарная емкость очередей = 600 тыс.; A0: 600 тыс.; A1: 180/420 тыс.; A2–A4 P0/P1/P2/P3: 180/90/150/180 тыс.; локальный spool: 4×256 тыс. |
Повторы | Основная серия: 5 уровней × 30 блоков × 3 архитектуры = 450 часовых запусков; факторный план 2×2 при 4× = 120, включая 60 запусков F10/A2 и F11/A3, использованных также в кумулятивной абляции; метрологическая серия = 30; атакующая серия = 60; дополнительная серия A4 при 4,5× = 30; всего 690 запусков. Первые 10 мин — прогрев, последующие 50 мин — измерение. |
Статистический анализ | Прогонные p50, p95 и p99; парный критерий Вилкоксона; коррекция Холма; BCa-интервалы; для факторного плана — главные эффекты и взаимодействие с блочным бутстрепом |
Рандомизация | Блочная: случайная перестановка трех основных архитектур внутри сопоставимого блока |
Синхронизация времени | NTPv4, chrony 4.5, изолированная сеть; телеметрия смещения с периодом 1 с; дополнительная серия 30 запусков A4 при 4× |
Единицей сравнения был сопоставимый блок: один входной журнал воспроизводился на A0, A1 и A4. На каждом из пяти общих уровней сформировано по 30 блоков: 150 блоков и 450 часовых запусков основной серии. Факторный план 2×2 при 4× включал 120 запусков; 60 запусков конфигураций F10/A2 и F11/A3, использованных в кумулятивной абляции, входили в эти 120 и отдельно не суммировались. Метрологическая серия включала 30 запусков, атакующая парная серия — 60. Дополнительная серия A4 при 4,5× включала 30 запусков; всего выполнено 690 часовых запусков. Зачетные серии проведены с 16 марта по 7 августа 2026 г.; суммарное стендовое время составило 690 ч без предварительной серии настройки резерва. В каждом запуске 10 мин отводились на прогрев и 50 мин — на измерение. Фон масштабировался сжатием временной шкалы при неизменном расписании P0. Блочная рандомизация реализована случайной перестановкой трех основных схем внутри блока; между запусками очищались очереди, кэши и локальные буферы, создавались новые эпохи источников
.Метки времени фиксировались от источника до отображения. В повторной метрологической серии использовались NTPv4 и chrony 4.5 на отдельном сервере времени в изолированной сети; смещение каждого узла регистрировалось раз в 1 с. Максимальное абсолютное смещение составило 2,6 мс, 99,9-й перцентиль — 1,4 мс, среднеквадратический джиттер — 0,42 мс; консервативная суммарная неопределенность двух конечных меток не превышала 5,2 мс. Для каждого запуска рассчитывались p50, p95 и p99. Средние прогонных оценок описывают нагрузочную кривую; основными при 4× являются медиана, IQR и парный сдвиг. Парные ряды сравнивались критерием Вилкоксона с поправкой Холма; 95%-е BCa-интервалы и сдвиг Ходжеса–Лемана получены по 10 000 блочным ресэмплированиям, размер эффекта — рангово-бисериальная корреляция. Значения p относятся к разностям прогонных p99, а не к проценту снижения.
3. Основные результаты
Таблица 4 показывает средние по 30 прогонным оценкам, а рисунок 2 — медианы и IQR прогонного p99 для A0, A1 и A4 на общих уровнях нагрузки как описательную нагрузочную кривую. Дополнительная точка 4,5× исследована только для A4 и приведена в таблице 4. При 1× среднее прогонное p99 равно 0,92 с для A0 и 0,72 с для метода A4. Различие не трактуется как прирост вычислительной емкости: коррелированные микровсплески присутствуют и при штатной средней интенсивности, а отдельный путь P0 уменьшает блокировку «головы очереди». Проверка основной гипотезы относится к 4×.
Средние прогонные оценки задержки P0 при росте фоновой нагрузки
n = 30 на точку; 4,5× — только A4
Фон | p95 A0, с | p95 A1, с | p95 A4, с | p99 A0, с | p99 A1, с | p99 A4, с |
1× | 0,49 | 0,44 | 0,41 | 0,92 | 0,80 | 0,72 |
2× | 1,09 | 0,68 | 0,56 | 2,41 | 1,20 | 0,91 |
4× | 3,28 | 1,18 | 0,83 | 7,44 | 2,26 | 1,39 |
4,5× | — | — | 0,96 | — | — | 1,56 |
5× | 5,27 | 1,81 | 1,08 | 12,22 | 3,48 | 1,76 |
6× | 8,60 | 2,93 | 1,35 | 19,11 | 5,41 | 2,47 |
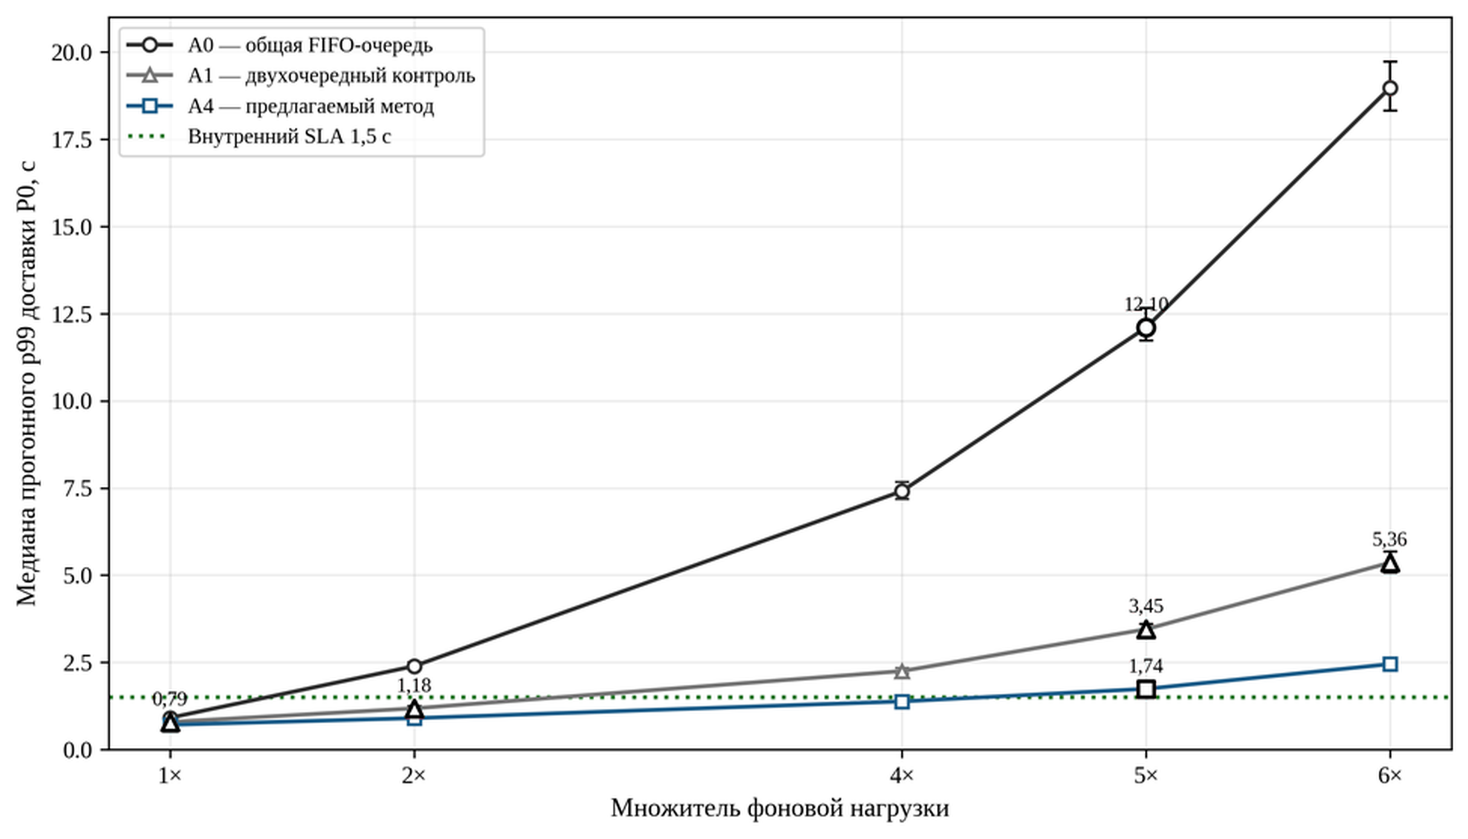
Медиана прогонного p99 доставки P0, с, в зависимости от множителя фоновой нагрузки
n = 30 на точку, вертикальные отрезки — IQR
В 30 прогонах метода A4 при 4× прогонное p99 находилось в диапазоне 1,26–1,49 с; медиана составила 1,38 с, IQR — 1,34–1,43 с, среднее — 1,39 с (95% ДИ 1,37–1,41 с). Внутренний предел 1,5 с выполнен во всех этих прогонах; наблюдаемых физических потерь P0 не было. В метрологической серии медиана составила 1,39 с против 1,38 с в основной серии; разность 0,01 с сопоставима с межсерийной вариативностью, но превышает зарегистрированную временную неопределенность 5,2 мс.
Физические потери P0 и семантическая агрегация
Показатель | 1× | 2× | 4× | 5× | 6× |
Потери P0: A0, % | 0,000 | 0,018 | 1,742 | 4,126 | 8,631 |
Потери P0: A1, % | 0,000 | 0,000 | 0,004 | 0,019 | 0,071 |
Потери P0: метод A4, % | 0,000 | 0,000 | 0,000 | 0,000 | 0,000 |
Потери всех классов: A0, % | 0,000 | 0,020 | 1,794 | 4,288 | 8,867 |
Повторные P3, замененные агрегатами в A4, % | 0,000 | 0,000 | 0,022 | 0,154 | 0,436 |
Сформировано и доставлено P0 методом A4, не менее, млн | 3,6 | 3,6 | 3,6 | 3,6 | 3,6 |
После итоговой сверки event_id потери P0 при 4× составили 1,742% для A0 и 0,004% для A1; в методе A4 потерь не наблюдалось. При минимальной интенсивности P0 40 событий/с, 50-минутном измерительном окне и 30 прогонах число сформированных и доставленных методом событий на каждом отдельном уровне составляет не менее N = 40×3000×30 = 3 600 000. При допущении независимых бернуллиевских исходов для отдельных событий ориентировочная односторонняя 95%-я верхняя граница по правилу трех равна 3/N = 8,33…×10⁻⁷; при округлении вверх до двух значащих цифр — 8,3×10⁻⁷ на событие, или 0,000083%. Это допущение не выполняется строго: события внутри 15-секундных всплесков коррелированы, запуски выполнялись на общем оборудовании, а внутри сопоставимого блока воспроизводился один и тот же журнал. Поэтому событийную границу 8,3×10⁻⁷ следует трактовать как оптимистичную условную оценку, а не как кластерно-устойчивый доверительный предел. Если единицей анализа считать независимый часовой запуск, то при нуле запусков с потерями из 30 точная односторонняя 95%-я верхняя граница вероятности хотя бы одной потери в запуске составляет 9,5%. Обе оценки относятся к отдельному уровню нагрузки, а не к объединенной серии.
В контролях потеря возникала при переполнении конечных входных буферов: новое сообщение отвергалось, а подтвержденные брокером сообщения не удалялись. После нагрузки event_id генератора сверялись с идентификаторами сообщений, завершивших критический этап, и допустимых агрегатов. Потерей считалось событие, отсутствующее в обоих множествах. В методе отдельный резерв P0 и ограничение P2–P3 обратным давлением и агрегацией предотвращали скрытое удаление P0 при переполнении фонового раздела.
Цена приоритизации для фоновых классов оценивалась отдельно при 4× и 6×. В таблице 6 значения внутри ячейки перечислены в порядке P1/P2/P3. Физической потерей считалось отсутствие исходного события и допустимого представления; агрегация учитывалась отдельно.
Задержки, физические потери и агрегация фоновых классов P1–P3
n = 30
Архитектура | Фон | p95 P1/P2/P3, с | p99 P1/P2/P3, с | Потери P1/P2/P3, % | Агрегация P1/P2/P3, % |
A0 | 4× | 3,02/3,35/3,61 | 6,72/7,52/7,96 | 1,210/1,780/1,820 | 0/0/0 |
A0 | 6× | 8,10/9,31/10,04 | 18,35/21,68/23,21 | 7,950/8,850/8,930 | 0/0/0 |
A1 | 4× | 1,22/3,74/4,58 | 2,34/8,19/9,71 | 0,006/0,031/0,047 | 0/0/0 |
A1 | 6× | 2,91/10,74/13,55 | 5,99/27,18/34,42 | 0,091/0,413/0,682 | 0/0/0 |
A4 | 4× | 1,11/2,77/3,16 | 1,99/5,68/6,37 | 0/0/0 | 0/0/0,022 |
A4 | 6× | 2,36/7,78/9,86 | 4,87/18,54/23,79 | 0/0/0 | 0/0/0,436 |
При 4× метод A4 сохранил нулевую физическую потерю P1–P3; p99 составили 1,99/5,68/6,37 с, а 0,022% повторных P3 были заменены проверяемыми агрегатами. При 6× p99 выросли до 4,87/18,54/23,79 с; в пределах 50-минутного измерительного окна потерь не зарегистрировано, доля агрегированных P3 составила 0,436%. Следовательно, защита P0 сопровождалась контролируемым ростом задержки P2–P3 и аудируемой сверткой P3, а не скрытым удалением фоновых событий в наблюдавшемся окне.
Нулевая физическая потеря P1–P3 при 6× относится только к выбранной длительности наблюдения. При суммарной емкости локального spool 4×256 тыс. = 1024 тыс. сообщений и наблюдаемом росте 17,8 тыс. сообщений/мин расчетное время его исчерпания составляет 57,5 мин. Следовательно, при сохранении нестационарного режима физические потери фоновых классов могли возникнуть за пределами либо вблизи границы часового запуска; отсутствие потерь при 6× не является установившимся свойством режима.
Агрегировались только повторные P3: серия заменялась записью с первым и последним временем, счетчиком, максимальной критичностью и версией правила. Доля 0,022% отражает объем сообщений, но не их концентрацию во всплесках. При 4× максимальная доля повторных P3, замененных агрегатами в отдельном 15-секундном всплеске, составила 0,58%; медиана прогонных максимумов — 0,51% (IQR 0,47–0,55%). Снижение среднего p99 A3→A4 с 1,54 до 1,39 с нельзя отнести только к агрегации: кумулятивное сравнение не отделяет ее от идемпотентного повтора и аудита деградации. Поэтому этот переход остается описательным; независимые эффекты резерва и обратного давления оцениваются факторным планом ниже.
Описательная статистика и парные сравнения прогонного p99 при 4× приведены в таблицах 7 и 8; сравнения выполнялись внутри сопоставимых блоков.
Описательная статистика прогонного p99 доставки P0 при 4×
Архитектура | n | Медиана, с | IQR, с | Среднее (95 % ДИ), с | min–max, с |
Общая очередь | 30 | 7,41 | 7,18–7,67 | 7,44 (7,29–7,59) | 6,84–8,12 |
Две очереди | 30 | 2,25 | 2,17–2,34 | 2,26 (2,20–2,32) | 2,05–2,49 |
Метод A4 | 30 | 1,38 | 1,34–1,43 | 1,39 (1,37–1,41) | 1,26–1,49 |
Парные сравнения прогонного p99 доставки P0 при 4×
Сравнение A–B | Δмед. (95 % ДИ), с | W | p | pHolm | r_rb |
A0 – A4 | 6,02 (5,79–6,27) | 0 | 1,86×10⁻⁹ | 5,59×10⁻⁹ | 1,000 |
A0 – A1 | 5,15 (4,91–5,39) | 0 | 1,86×10⁻⁹ | 5,59×10⁻⁹ | 1,000 |
A1 – A4 | 0,86 (0,78–0,95) | 0 | 1,86×10⁻⁹ | 5,59×10⁻⁹ | 1,000 |
Во всех 30 блоках парные разности имели одинаковый знак: W = 0, r_rb = 1,000, pHolm = 5,59×10⁻⁹. Для n = 30 это минимально достижимое двустороннее значение при полном разделении выборок; оно характеризует межпрогонную воспроизводимость на данном стенде, но не переносимость на иные реализации. BCa-интервалы отражают только межпрогонную изменчивость и не включают конфигурационную неопределенность; временная погрешность оценивалась отдельно метрологической серией. Медианный парный выигрыш метода A4 составил 6,02 с относительно A0 и 0,86 с относительно A1.
Сопоставление архитектур A0–A4 при 4× показано на рисунке 3. A1 снизила медиану p99 до 2,25 с, но не обеспечила предел 1,5 с. Метод A4 дополнительно уменьшил медиану на 38,7% относительно A1. Поэтому именно A1–A4 является основным практическим сравнением; снижение на 81,4% относительно A0 следует трактовать как оценку относительно нижней границы, а не типовой производственной архитектуры.
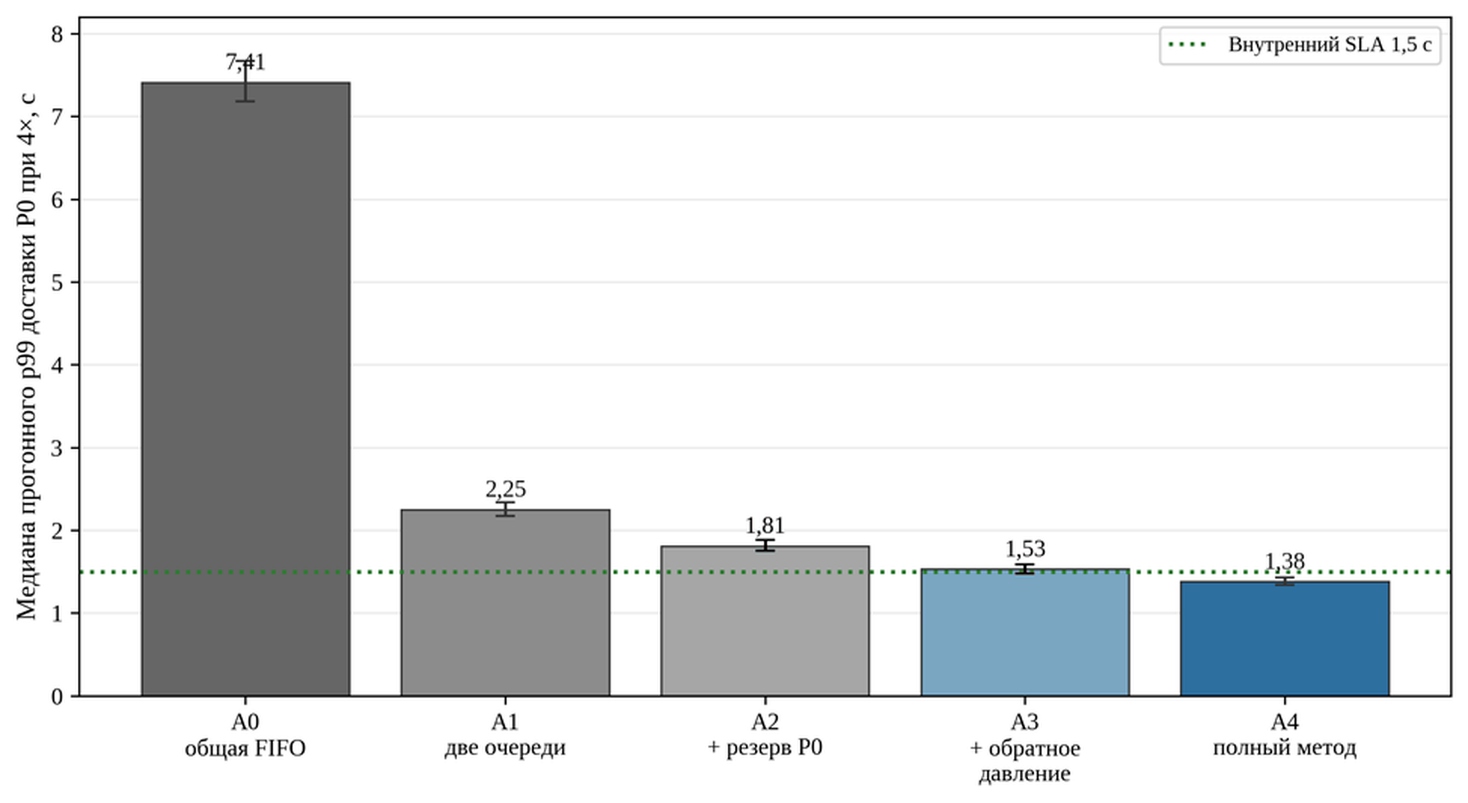
Медиана прогонного p99 доставки P0 при 4×, с, для A0–A4
n = 30, вертикальные отрезки — IQR
Для разделения вкладов выполнен факторный план 2×2 по факторам «резерв P0» и «сквозное обратное давление» при общей топологии P0–P3 и отключенной семантической агрегации. Конфигурации F00, F10 = A2, F01 и F11 = A3 запускались по 30 раз на одном и том же наборе журналов. Кумулятивный переход A3→A4 по-прежнему не атрибутирует независимый эффект семантической агрегации.
Факторный план «резерв P0 × сквозное обратное давление» при 4×
n = 30
Конф. | Резерв P0 | Обратное давление | Медиана p99, с | IQR, с | Среднее (95 % ДИ), с |
F00 | нет | нет | 2,35 | 2,28–2,44 | 2,37 (2,31–2,43) |
F10/A2 | да | нет | 1,81 | 1,75–1,88 | 1,82 (1,77–1,87) |
F01 | нет | да | 2,03 | 1,97–2,11 | 2,05 (2,00–2,10) |
F11/A3 | да | да | 1,53 | 1,48–1,59 | 1,54 (1,50–1,58) |
Конфигурации F00 и A1 сопоставимы по суммарным ресурсам и входным журналам, но не образуют чистого однофакторного сравнения: одновременно различаются гранулярность классов, число и емкость очередей, а также дисциплина обслуживания. Описательно F00 с медианой 2,35 с (IQR 2,28–2,44) уступает A1 с медианой 2,25 с (IQR 2,17–2,34), причем межквартильные диапазоны не пересекаются. Следовательно, переход к четырем ограниченным очередям и доверенной классификации без резерва P0 и сквозного обратного давления сам по себе выигрыша не дал; вероятной причиной являются дополнительные издержки маршрутизации и фрагментация общей емкости обслуживания. Причинный эффект этих различий по сравнению F00–A1 не идентифицируется; F00 используется как базовая ячейка только внутри факторного плана.
Главные эффекты определялись как разность средних откликов на верхнем и нижнем уровнях соответствующего фактора, а эффект взаимодействия — как полуконтраст [(F11−F10)−(F01−F00)]/2, то есть в той же шкале факторного эффекта. Оцененный главный эффект резерва составил −0,53 с (95% ДИ −0,59…−0,47; p < 0,001), обратного давления — −0,30 с (−0,36…−0,24; p < 0,001); взаимодействие +0,02 с (−0,02…0,06; p = 0,24). Это подтверждает самостоятельный вклад обоих механизмов на данном стенде и не выявляет статистически значимого взаимодействия.
Предварительная серия настройки резерва при 4× выполнялась до основной серии и не входила в 690 запусков. При резерве 15% среднее прогонное p99 P0 составляло 2,18 с, при 30% — 1,39 с, при 40% — 1,17 с. Последний вариант повышал p95 фонового класса на 21%, поэтому выбран компромисс 30%, а не максимальный резерв.
Четыре раздела аудита обеспечивали 45 592 записи/с; при 4× использовалось 32,6 % этой производительности, при 6× — 50,1%, поэтому аудит не был устойчивым узким местом. Внутренний SLA выполнен на уровнях 1×, 2× и 4×. В дополнительной серии A4 при 4,5× среднее прогонное p99 составило 1,56 с, медиана — 1,55 с (IQR 1,49–1,61; min–max 1,43–1,69); в 20 из 30 запусков предел 1,5 с был превышен, при этом потерь P0 не зарегистрировано. Поэтому пересечение порога локализовано между 4× и 4,5×. При 5× среднее прогонное p99 метода A4 составило 1,76 с, медиана — 1,74 с (IQR 1,68–1,81). Среднее заполнение фонового раздела при 5× стабилизировалось около 63%; линейный уклон за последние 20 мин составил 0,07 процентного пункта/мин (95% ДИ −0,02…0,16), а после прекращения нагрузки очередь опустошалась до 5% за 84 с. При 6× заполнение превысило 95% через 16,0 мин, локальный spool рос со скоростью 17,8 тыс. сообщений/мин, время опустошения составило 641 с; режим 6× признан нестационарным. Таким образом, установленная стендовая граница SLA не отождествляется с универсальной вычислительной емкостью иных реализаций.
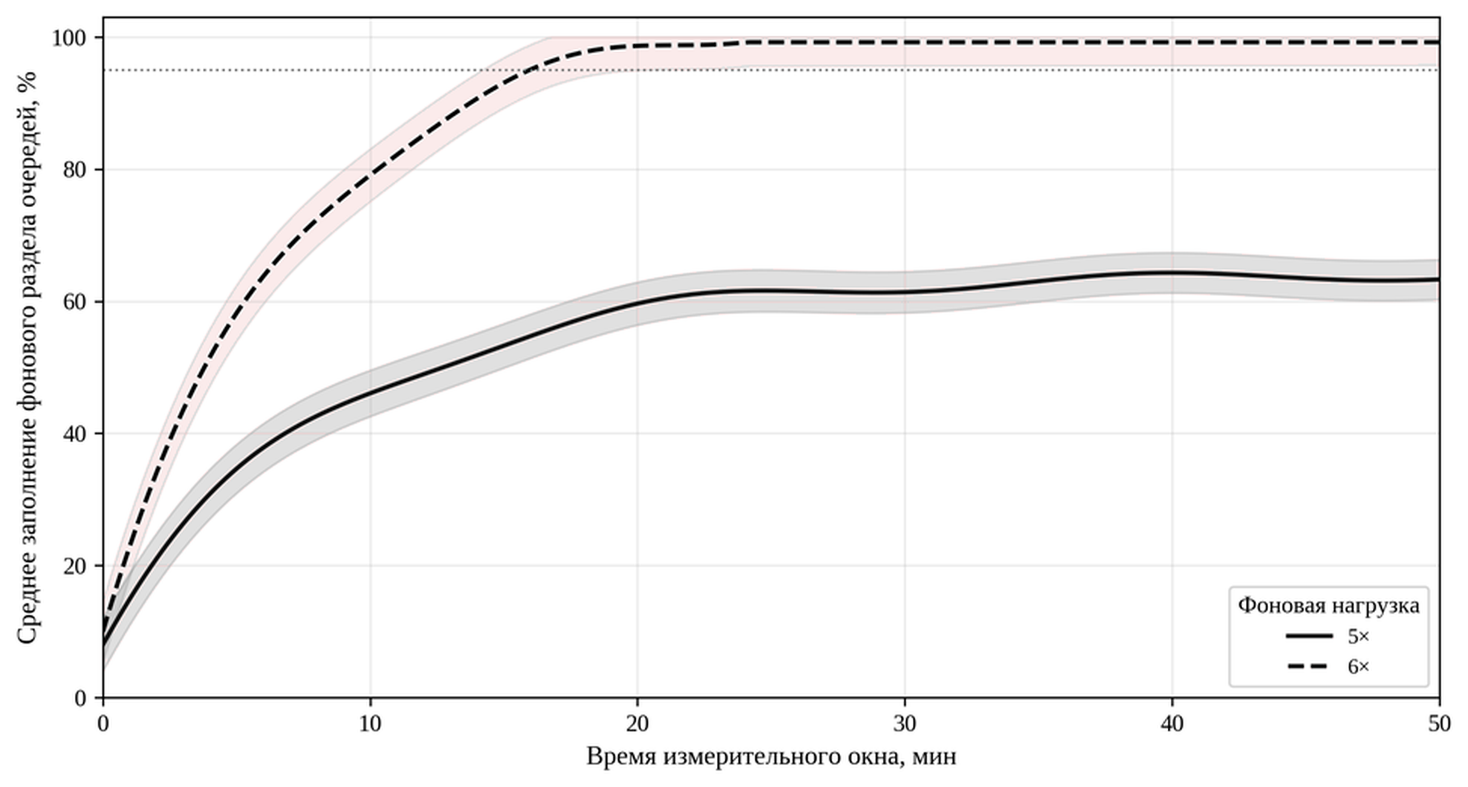
Среднее заполнение фонового раздела очередей, %, при 5× и 6×
n = 30, затенение — 95 %-й доверительный интервал
Результаты серии с массовым завышением рекомендуемой критичности при 4×
n = 30
Вариант | Допуск атаки в P0, % | Медиана p99 легитимного P0, с | IQR, с | Потери легитимного P0, % | Макс. заполнение P0, % |
A4 | 0,0 | 1,43 | 1,38–1,48 | 0,00 | 8,7 |
A4-U | 100,0 | 9,86 | 9,21–10,62 | 2,74 | 100,0 |
Доверенная классификация отклонила 100% атакующих сообщений из P0 и сохранила проверяемое представление всех входов в аудите; медиана p99 легитимного P0 составила 1,43 с без потерь. В A4-U резерв P0 был полностью занят, медиана p99 достигла 9,86 с, потери легитимного P0 — 2,74%. Эксперимент подтверждает свойство только для указанного профиля, версии правил и нескомпрометированного ядра; он не покрывает семантически обоснованный массовый поток P0.
4. Обсуждение
Строгий приоритет изолирует критический поток только в пределах очереди или планировщика. Без ограничения входа перегрузка переносится в адаптер, брокер, базу данных или аудит. В полной конфигурации A4 сквозное обратное давление, ограниченные буферы и семантически допустимая агрегация образуют контур управляемой деградации, а регистрация преобразований сохраняет наблюдаемость. Факторный план независимо подтвердил вклад резерва P0 и сквозного обратного давления; семантическая агрегация проверена только как часть полной композиции, поэтому ее самостоятельный причинный эффект не заявляется. В отличие от универсальных решений
, , , метод A4 связывает допустимое сокращение детализации с семантикой события и версией политики. Отечественные исследования отказоустойчивости киберфизических систем и перераспределения вычислительной нагрузки также подчеркивают необходимость согласования защитных контрмер с моделью угроз и наблюдаемым состоянием распределенного контура , .Доверенное назначение приоритета является архитектурным результатом для информационной безопасности: источник, непосредственно маркирующий сообщения как P0, способен захватить резерв. Проверка идентичности, типа, зоны, режима и атрибутов переносит решение в доверенную область. Атакующая серия показала, что при исследованном профиле метод A4 сохранил критический ресурс, тогда как A4-U его исчерпал. Это не превращает проектное свойство в безусловную гарантию: результат ограничен нескомпрометированным ядром, конкретными версиями правил и одним профилем локального всплеска.
Нулевая наблюдаемая потеря P0 при не менее чем 3,6 млн событий на уровень не является универсальной гарантией. Интенсивность P0 сохранялась в проектном диапазоне 40–60 событий/с. Массовый поток событий, которые доверенное ядро обоснованно классифицирует как P0, способен исчерпать конечный резерв; для него требуются квоты по источнику и зоне, корреляция зависимых тревог, аварийная свертка доказуемых повторов и горизонтальное масштабирование критического контура.
Исследование проверяет устойчивость к перегрузке, но не общую отказоустойчивость: не выполнялись отказы потребителя, перезапуск брокера, сетевое разделение и фактическое исчерпание spool. Часть оборудования имитировалась, а стенд меньше предельного масштаба территориальной системы. Внешняя достоверность ограничена сервисно-ориентированными ССОИ с брокером сообщений. Метрологическая и атакующая серии выполнены только для A4 при 4× и не охватывают дрейф параметров на иных реализациях; временные ряды при 4,5×, 5× и 6× характеризуют один выбранный профиль нагрузки. Полный факторный план не включал семантическую агрегацию, поэтому ее независимый эффект остается неидентифицированным.
5. Заключение
1. Разработан метод A4 как защищенная предметно-ориентированная композиция доверенного назначения P0–P3, резерва P0, взвешенного обслуживания, сквозного обратного давления, ограниченных очередей, семантически допустимой агрегации, идемпотентности и обязательной регистрации деградации. Экспериментальная проверка относится к композиции в целом; самостоятельный вклад количественно идентифицирован для резерва P0 и сквозного обратного давления, тогда как независимый эффект семантической агрегации не установлен. Ограничение недоверенной рекомендации является проектным свойством политики и действует при нескомпрометированном доверенном ядре.
2. При 4× медиана прогонного p99 составила 1,38 с против 2,25 с у практического двухочередного контроля и 7,41 с у нижней границы A0; снижение равно 38,7% и 81,4% соответственно. Наблюдаемых потерь P0 не было как минимум для 3,6 млн событий на отдельный уровень. Событийная граница 8,3×10⁻⁷ по правилу трех справедлива только при условной независимости событий и из-за корреляции всплесков является оптимистичной; при единице анализа «часовой запуск» верхняя односторонняя 95%-я граница вероятности хотя бы одной потери составляет 9,5% для нуля запусков с потерями из 30. Парная статистика подтверждает межпрогонную воспроизводимость на стенде, но не переносимость на иные реализации. При 4× физические потери P1–P3 не зарегистрированы. При 6× их отсутствие относится только к 50-минутному измерительному окну: расчетное исчерпание spool при сохранении наблюдаемого роста составляет 57,5 мин, поэтому режим не является стационарно без потерь. Цена защиты P0 проявилась в росте p99 P2–P3 и в аудируемой агрегации 0,022 % и 0,436 % повторных P3 при 4× и 6× соответственно.
3. На уровнях 1×, 2× и 4× внутренний SLA 1,5 с выполнен. На дополнительном уровне 4,5× медиана p99 составила 1,55 с (IQR 1,49–1,61), а предел был превышен в 20 из 30 запусков; стендовая точка нарушения SLA локализована между 4× и 4,5×. На 5× медиана p99 составила 1,74 с, а при 6× очередь вошла в нестационарный режим. Факторный план подтвердил самостоятельный вклад резерва P0 и сквозного обратного давления. Атакующая серия для одного профиля поддельной рекомендации P0 показала сохранение медианы 1,43 с и отсутствие потерь у A4 против 9,86 с и 2,74% потерь у A4-U. Метод применим как основа проектирования и нагрузочной приемки после проверки на объектовых журналах, документирования ресурсов и повторной метрологической оценки на целевой реализации.