An information-entropy approach to assessing the resilience of IIoT networks: a mathematical model of cyberphysical security degradation
An information-entropy approach to assessing the resilience of IIoT networks: a mathematical model of cyberphysical security degradation

Abstract
Statement of the problem. There is now a need to quantitatively evaluate the resilience of Industrial Internet of Things (IIoT) networks to cyberphysical threats. Traditional methods of reliability theory and information security do not account for the uncertainty in the behaviour of distributed devices, cascading effects, or the direct link between data corruption and the loss of control over physical processes, which results in an inability to predict the degradation of cyberphysical security.
Objective. To develop a mathematical model of the degradation of cyberphysical security in IIoT networks based on an information-entropy approach, allowing for a quantitative assessment of the system’s resilience as the degree to which the determinism of the controlled process’s state is preserved.
Results. An integrated measure of entropy stability has been suggested, reflecting the disorganisation of information, computational and physical processes. Analytical relationships have been derived for assessing the rate of degradation of security and the limiting states of the network. Three characteristic phases of degradation have been identified: initial adaptation, accumulation of uncertainty and quasi-saturation, during which the system loses predictive controllability even when the equipment is physically sound.
Practical significance. The developed model makes it possible to identify critical nodes, predict the permissible duration of safe operation of IIoT infrastructure, and justify adaptive cyber defence strategies. The method is applicable for detecting low-intensity ‘slow’ attacks that are not detected by traditional monitoring, and can serve as a basis for developing systems to manage the level of systemic uncertainty in digital manufacturing.
1. Введение
Сети промышленного интернета вещей (Industrial Internet of Things, IIoT) являются ключевым компонентом цифровых промышленных экосистем, обеспечивающим интеграцию распределённых сенсорных и исполнительных устройств в единую киберфизическую среду. Современные IIoT-системы решают задачи сбора, обработки и передачи данных, а также непосредственного управления технологическими процессами в реальном времени. Для проектирования и обеспечения устойчивости таких систем необходима априорная информация не только о надёжности оборудования, но и о степени дезорганизации информационных, вычислительных и физических процессов под влиянием целенаправленных кибератак и каскадных отказов. Применение информационно-энтропийных мер для оценки состояния сложных динамических систем получило широкое распространение в таких задачах, как анализ сетевой живучести, прогнозирование отказов, управление рисками и обеспечение кибербезопасности. Наиболее эффективно задача количественной оценки устойчивости IIoT-сетей может быть решена методами математического моделирования деградации доверия к узлам системы.
Ввиду вышесказанного является актуальной задача разработки математической модели деградации киберфизической безопасности IIoT-сетей, основанной на информационной энтропии как универсальной мере неопределённости и потери управляемости. Первым шагом для построения такой модели является введение вероятностной метрики состояния каждого узла и описания динамики её изменения под действием атак и защитных механизмов.
Цель работы — разработать информационно-энтропийную математическую модель оценки устойчивости IIoT-сетей, позволяющую количественно описывать процесс деградации киберфизической безопасности.
В статье рассматривается задача оценки устойчивости IIoT-сети как стохастической динамической системы с распределёнными источниками неопределённости. В отличие от классических методов теории надёжности, ориентированных на отказ оборудования, в данной работе предложено использовать информационную энтропию для интегральной характеристики степени согласованности между реальным состоянием технологического процесса и его цифровым представлением, формируемым сетью. Такой подход позволяет учитывать целенаправленный характер кибератак, каскадные эффекты и динамическую перестройку топологии IIoT, что не обеспечивается традиционными показателями доступности, живучести или риска.
2. Основные результаты и обсуждение
2.1. Проблема оценки устойчивости IIoT как киберфизической системы
В рамках теоретических исследований решается задача разработки адаптивных математических моделей и алгоритмов, направленных на обеспечение киберфизической безопасности и оптимизацию взаимодействия интеллектуальных объектов в сетях IIoT. В традиционных телекоммуникационных и ИТ-системах устойчивость трактуется как способность сети сохранять связность и допустимые показатели QoS при отказах элементов. Однако для промышленного интернета вещей такая постановка оказывается недостаточной, поскольку IIoT представляет собой не информационную, а киберфизическую систему (Cyber-Physical System, CPS), в которой: данные влияют на алгоритмы управления, алгоритмы изменяют физические процессы, физические процессы формируют новые данные.
Таким образом, нарушение информационной безопасности вызывает не только потерю данных, но и физическую деградацию управляемого объекта.
Ключевая проблема заключается в том, что: классические показатели надёжности (доступность, надежность, отказоустойчивость) не отражают степень потери управляемости технологической системой.
Переосмысление устойчивости CPS активно обсуждается в международных стандартах и исследовательских программах цифровой промышленности
, .В методологических документах NIST устойчивость CPS связывается с понятием живучести, включающим способность системы предвидеть, выдерживать, адаптироваться и восстанавливаться, а не просто функционировать.
В стандартах промышленной автоматизации IEC подчёркивается, что для индустриальных сетей критично учитывать системные эффекты распространения ошибок управления, а не только сетевые инциденты.
Анализ научных публикаций последних лет показывает три выявленные группы противоречий
, .Таблица 1 - Результаты анализа публикаций
№ | Выявленное противоречие | Следствие |
1 | Метрики ИБ оценивают защиту данных, а не корректность физического управления | «Безопасная» сеть может разрушать процесс |
2 | Теория надёжности предполагает случайные отказы, а кибератаки целенаправленные | Нарушается статистическая применимость моделей |
3 | Сетевые модели не учитывают семантику технологических данных | Ошибки малой мощности вызывают катастрофические эффекты |
Иными словами, в IIoT возникает разрыв между информационной и физической интерпретацией устойчивости.
Рассмотрим три наиболее распространённых метода оценки.
1. Вероятностная надёжность. Описывает систему через вероятность безотказной работы:
где Т — время до отказа.
Недостатком подхода является то, что он не различает отказ оборудования и подмену данных, при этом не учитывает эффект накопление недостоверности измерений.
2. Риск-ориентированные модели информационной безопасности
Оценка строится через ожидаемый ущерб:
Недостатком является статический характер оценки, которая не отражает динамику разрушения процессов управления.
3. Метрики сетевой живучести. Основаны на связности графа:
Недостатком является то, что сеть может оставаться связной, но передавать ложные данные в то время как физический объект уже вышел из допустимого режима работы.
Для киберфизической системы устойчивость должна определяться как: способность сохранять допустимую степень определённости состояния управляемого процесса. То есть ключевым становится не факт работы элементов, а уровень неопределённости в знаниях о системе. Это приводит к переходу от энергетической (структурной) метрики к информационной метрике устойчивости.
Если рассматривать IIoT как систему формирования знаний о физическом объекте, то атака есть процесс внесения неопределённости. Тогда естественной мерой деградации становится информационная энтропия.
Пусть:
X(t) — вектор истинных состояний технологического процесса,
X ̂(t) — наблюдаемое системой состояние,
ε(t)=X(t)-X ̂(t) – ошибка киберфизического восприятия.
Тогда устойчивость определяется не отказами, а ростом распределения ошибки p(ε,t). Энтропия этого распределения:
характеризует степень «потери понимания» системой собственного состояния.
Представим IIoT-сеть графом G=(V,E), где каждый узел имеет состояние доверия P_i (t).
Под действием атак и защитных механизмов:
где: λi (t) — интенсивность деградационных воздействий,
μi (t) — интенсивность механизмов защиты и восстановления.
Таким образом, проблема оценки устойчивости IIoT заключается в необходимости следующих шагов.
1. Перейти от метрик отказов к метрикам неопределённости.
2. Учитывать направленный характер кибератак как источник отрицательной информации.
3. Моделировать безопасность как динамический процесс деградации знания о системе.
4. Связать информационные нарушения с физической потерей управляемости через энтропийные показатели.
Существующие методы анализа надёжности, риска и живучести не позволяют корректно оценивать устойчивость IIoT, поскольку игнорируют информационную природу киберфизической деградации. Решение заключается во введении информационно-энтропийной метрики, описывающей безопасность как процесс роста неопределённости состояния системы, что создаёт основу для построения прогностических моделей киберфизической устойчивости.
2.2. Информационно-энтропийная мера состояния безопасности
Для оптимизации маршрутизации в гетерогенных сетях IIoT разработана адаптивная математическая модель, использующая графовые нейронные сети (GNN). Модель учитывает топологию сети, динамические изменения и киберугрозы, такие как атаки типа «чёрная дыра».
В киберфизических системах промышленного интернета вещей нарушение функционирования проявляется прежде всего как искажение информационного представления о физическом процессе, а не как физическое разрушение инфраструктуры. Даже при полностью работоспособных каналах связи и оборудовании система может находиться в опасном состоянии вследствие: подмены телеметрии, задержек синхронизации, внедрения ложных управляющих команд, деградации доверия между узлами.
Следовательно, устойчивость IIoT-сети должна оцениваться через степень согласованности между: X(t) — реальным состоянием объекта управления и X ̂(t) — оценкой состояния, формируемой цифровой системой.
Чем больше расхождение между X(t) и X ̂(t), тем выше вероятность принятия ошибочных управляющих решений. Это расхождение носит вероятностный характер и естественным образом описывается через информационную энтропию.
Рассмотрим IIoT-сеть, содержащую N взаимодействующих устройств (датчиков, контроллеров, шлюзов, исполнительных механизмов)
, . Для каждого узла введём вероятность корректного функционирования:Эта величина отражает уровень доверия к узлу и агрегирует: вероятность отсутствия компрометации, корректность измерений, целостность программного состояния, синхронность с технологическим процессом.
Тогда состояние всей сети описывается вектором:
Для количественной оценки неопределённости введём информационную энтропию сети
, :Данная величина характеризует степень потери определённости в знаниях системы о собственной работоспособности.
Физический смысл показателя H(t):
H(t) → 0 — система полностью наблюдаема и управляема;
умеренный рост H(t) — появление локальных недостоверностей;
резкий рост H(t) — начало каскадной киберфизической деградации;
H(t) → Hmax = lnN — состояние функциональной дезорганизации.
В настоящем исследовании в качестве меры неопределённости используется энтропия Шеннона. Выбор обусловлен тем, что целью работы является количественная оценка общей степени потери определённости состояния IIoT-сети при постепенной деградации доверия к её узлам.
По сравнению с альтернативными энтропийными мерами энтропия Шеннона обладает рядом преимуществ.
Во-первых, она имеет непосредственную вероятностную интерпретацию и характеризует средний объём неопределённости случайной системы.
Во-вторых, она аддитивна для независимых компонентов, что позволяет естественным образом агрегировать вклад отдельных узлов сети.
В-третьих, она широко применяется в задачах анализа информационных процессов, кибербезопасности и оценки сложных технических систем, благодаря чему результаты исследования сопоставимы с существующими публикациями.
Альтернативные меры, такие как энтропия Реньи или энтропия Цаллиса, ориентированы на описание мультифрактальных распределений, тяжёлых хвостов или нелинейных статистических эффектов. Их использование целесообразно при исследовании сетей со сложной коррелированной динамикой и может рассматриваться как направление дальнейшего развития предложенной модели.
В работе энтропия вычисляется как сумма вкладов отдельных узлов, что соответствует предположению о статистической независимости их состояний.
Такое допущение является оправданным для первого этапа моделирования, когда вероятность компрометации каждого элемента определяется локальными процессами защиты и атаки и не зависит непосредственно от состояния соседних устройств.
При наличии выраженных каскадных эффектов более адекватной является модель, основанная на совместном распределении вероятностей состояний узлов H(X1,…,XN) или на графовой энтропии сети.
Использование подобных моделей позволяет учитывать корреляции между компонентами IIoT-инфраструктуры и представляет собой дальнейшее развитие предлагаемого подхода.
Для сопоставимости систем различного масштаба используем нормированную энтропию:
Пусть ошибка наблюдения технологического состояния имеет распределение плотности p(ε,t). Тогда энтропия может быть записана в непрерывной форме (формула 4).
Рост этой величины означает увеличение диапазона возможных интерпретаций состояния объекта, то есть снижение достоверности управления.
Таким образом, энтропия выступает интегральной мерой киберфизического риска, объединяющей: информационные искажения, сетевые задержки, отказоустойчивость, последствия атак.
Изменение вероятности Pi (t) определяется конкуренцией двух процессов: дестабилизирующего воздействия (атаки, сбои, ошибки) и компенсирующего воздействия (обнаружение, фильтрация, восстановление). Тогда уравнение динамического баланса вычисляется по формуле 5.
Решение уравнения:
Это выражение показывает, что даже при сохранении физической работоспособности узел со временем переходит в состояние пониженного доверия, если λi > μi.
Дифференцируя H(t), получим скорость потери организованности:
Подставляя динамику Pi (t):
Данное выражение демонстрирует нелинейный характер деградации: на ранних стадиях рост энтропии медленный, при достижении критической массы недостоверных узлов возникает лавинообразный эффект, защита наиболее эффективна при воздействии на узлы с высоким вкладом в энтропию.
Для практической оценки введём интегральный показатель устойчивости на интервале наблюдения T:
Интерпретация критерия:
S ≥ 0,8 — система устойчива к киберфизическим воздействиям;
0,5 ≤ S < 0,8 — зона скрытой деградации;
S < 0,5 — потеря гарантированной управляемости;
S → 0 — критическое состояние технологической безопасности.
Информационно-энтропийная метрика позволяет описать безопасность IIoT-сети как динамический процесс изменения уровня доверия к её элементам. В отличие от традиционных показателей надёжности, предложенный подход учитывает неопределённость данных, направленный характер кибератак и их влияние на физическое управление, что делает возможным количественное прогнозирование деградации киберфизической устойчивости.
Предлагаемая модель основана на следующих предположениях:
– вероятность компрометации каждого узла определяется локальными процессами атаки и восстановления;
– интенсивности процессов на рассматриваемом интервале считаются квазипостоянными;
– состояния узлов рассматриваются как статистически независимые.
Последнее предположение справедливо для распределённых IIoT-систем, в которых обмен данными между устройствами не приводит к непосредственному распространению компрометации.
В системах с высокой связанностью, общими программными компонентами или каскадным распространением атак данное допущение может нарушаться.
В этом случае модель может быть расширена посредством введения корреляционной матрицы взаимодействий либо использования совместной энтропии сети.
Для демонстрации применимости предложенной модели рассмотрим фрагмент IIoT-сети, состоящий из N=5 узлов (датчики, ПЛК, шлюз, исполнительный модуль и сервер аналитики)
, .Каждый узел характеризуется: интенсивностью кибервоздействий λi, интенсивностью восстановления (детектирование, фильтрация, перезапуск) μi, начальным уровнем доверия Pi (0).
Таблица 2 - Исходные параметры модели
Узел | λi (атаки) | μi (восстановление) | Pi (0) |
1 | 0,06 | 0,09 | 0,95 |
2 | 0,05 | 0,08 | 0,92 |
3 | 0,07 | 0,10 | 0,96 |
4 | 0,04 | 0,07 | 0,90 |
5 | 0,08 | 0,09 | 0,94 |
Здесь λi < μi, что соответствует наличию механизмов защиты, однако их эффективность различна.
Для каждого элемента используется полученное ранее решение (формула 10).
Предельное значение доверия для узла 1:
Даже при работающей защите доверие со временем снижается с 0,95 до 0,60, что отражает накопление неопределённости — характерное свойство киберфизических атак «малой интенсивности».
Энтропия сети в каждый момент времени:
Нормированное значение:
Этот показатель интерпретируется как доля утраченной определённости состояния системы.
На интервале наблюдения T устойчивость определяется по формуле 13. Численное интегрирование для рассматриваемого примера даёт значение S ≈ 0,32.
Полученное значение соответствует зоне скрытой киберфизической деградации: физическое оборудование продолжает функционировать, классические метрики доступности показывают норму, однако энтропия быстро растёт (Hn(t) → 1), система теряет достоверность представления о процессе.
Это означает, что управление технологическим объектом становится статистически ненадёжным задолго до возникновения отказов.
На представленном графике (рис. 1) показано изменение нормированной энтропии Hn (t) во времени.
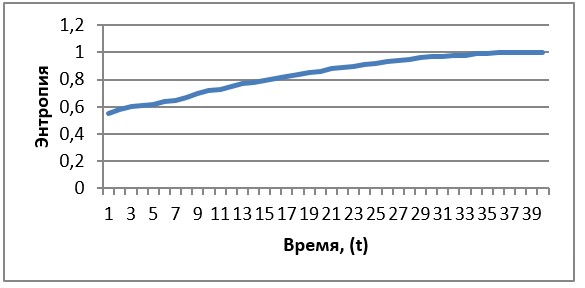
Энтропийная деградация киберфизической стабильности
1. Начальная фаза адаптации (0–5 ед. времени). Незначительное увеличение энтропии — система компенсирует атаки штатными механизмами.
Фаза накопления неопределённости (5–20). Происходит экспоненциальный рост Hn (t), связанный с постепенной утратой доверия к данным.
Фаза квази-насыщения (после 20). Система входит в состояние высокой дезорганизации: Hn(t) ≈ 0,95, что соответствует потере прогностической управляемости.
Даже при отсутствии катастрофических атак IIoT-сеть может деградировать за счёт длительных низкоинтенсивных воздействий, что: не выявляется традиционным мониторингом, но фиксируется через рост информационной энтропии.
Следовательно, предложенная модель позволяет: обнаруживать «медленные» атаки, оценивать допустимое время безопасной эксплуатации, обосновывать требования к скорости реагирования μi, выявлять узлы, дающие наибольший вклад в системную энтропию.
Для предварительной проверки адекватности предложенной модели использовался сценарный анализ поведения тестового фрагмента IIoT-сети.
Полученные зависимости соответствуют известным закономерностям функционирования киберфизических систем, описанным в современных исследованиях устойчивости CPS: увеличение интенсивности атак приводит к снижению уровня доверия узлов, росту информационной неопределённости и сокращению периода безопасной эксплуатации.
Кроме того, модель демонстрирует ожидаемое поведение при изменении отношения λ/μ.
При μ ≫ λ энтропия стремится к низким значениям. При λ≈μ наблюдается постепенный рост неопределённости.
При λ > μ возникает режим ускоренной деградации.
Качественное соответствие результатов известным закономерностям функционирования киберфизических систем рассматривается как предварительная (концептуальная) верификация разработанной модели. Количественная валидация на экспериментальных данных является предметом дальнейших исследований. Дальнейшая экспериментальная верификация планируется посредством имитационного моделирования IIoT-инфраструктуры в среде OMNeT++, NS-3 либо Cooja с последующим сравнением прогнозируемой энтропии с фактической динамикой компрометации узлов.
2.3. Математическая модель деградации киберфизической безопасности IIoT-сети
Для количественного анализа устойчивости IIoT-сети необходимо описать процесс её функционирования как динамическую стохастическую систему, находящуюся под воздействием дестабилизирующих факторов киберсреды.
В отличие от классических моделей отказов, где состояние элемента бинарно («работает/не работает»), в киберфизической системе узел может: функционировать физически, передавать данные, но находиться в состоянии частичной компрометации.
Поэтому вводится непрерывная переменная состояния доверия Pi(t), отражающая вероятность корректности функционирования узла i.
Состояние IIoT-сети в момент времени t задаётся вектором:
где N — число взаимодействующих устройств.
Каждая компонента Pi (t)∈[0,1] интерпретируется как уровень: информационной достоверности, программной целостности, корректности взаимодействия с физическим процессом.
Таким образом, система развивается в непрерывном фазовом пространстве доверия.
На каждый узел одновременно действуют два противоположных процесса:
Деградация безопасности вызвана атаками, ошибками синхронизации, внедрением ложных данных λi.
Компенсация нарушений обеспечивается механизмами защиты: мониторинг, фильтрация, резервирование, самодиагностика μi (t).
Изменение доверия описывается уравнением динамического равновесия по формуле 5. Это уравнение аналогично кинетическим моделям необратимых процессов и отражает энтропийную природу деградации.
При квазистационарных воздействиях (λi, μi = const) решение имеет вид:
где стационарное значение:
Это выражение показывает: система не возвращается к идеальному состоянию, устанавливается новый уровень доверия, зависящий от соотношения атаки и защиты, даже слабые, но постоянные воздействия снижают устойчивость.
Подставляя найденные Pi(t) в выражение энтропии (формула 8) получаем макроскопическое описание деградации всей сети .
Скорость изменения энтропии рассчитывается по формуле 12. Данное уравнение отражает ключевое свойство IIoT: безопасность деградирует нелинейно и может демонстрировать каскадные эффекты.
Система считается устойчивой, если энтропия не возрастает со временем: dH(t)/dt ≤ 0.
Отсюда следует критерий устойчивости для каждого узла: μi ≥ λi.
То есть скорость обнаружения и компенсации нарушений должна превосходить интенсивность атакующих воздействий.
При выполнении условия
Это состояние соответствует: потере достоверной картины технологического процесса, невозможности корректного управления, риску аварий даже при физической исправности оборудования.
Введём время допустимой эксплуатации Tsafe, при котором энтропия достигает предельно допустимого значения Hcrit:
Решая это уравнение, можно прогнозировать момент, когда система утратит требуемый уровень киберфизической устойчивости.
Это даёт возможность: планировать профилактическое вмешательство, адаптировать архитектуру защиты, управлять жизненным циклом IIoT-инфраструктуры.
Разработанная математическая модель описывает безопасность IIoT-сети как динамический процесс конкуренции деградации и восстановления доверия к её элементам. В отличие от традиционных подходов, она позволяет анализировать не только факт нарушения, но и скорость накопления неопределённости, определяющую реальную устойчивость киберфизической системы и время её безопасного функционирования.
3. Заключение
Разработан информационно-энтропийный метод оценки устойчивости IIoT-сетей, позволяющий описывать безопасность как динамический процесс изменения организованности киберфизической системы. Предложенная математическая модель: формализует деградацию безопасности через рост энтропии, связывает интенсивность атак и эффективность защиты, вводит количественный критерий устойчивости, позволяет прогнозировать критические состояния цифрового производства.
Метод может служить основой для построения адаптивных систем киберзащиты следующего поколения, ориентированных не на реакцию на инциденты, а на управление уровнем системной неопределённости.